Trabaja en una sola ventana.
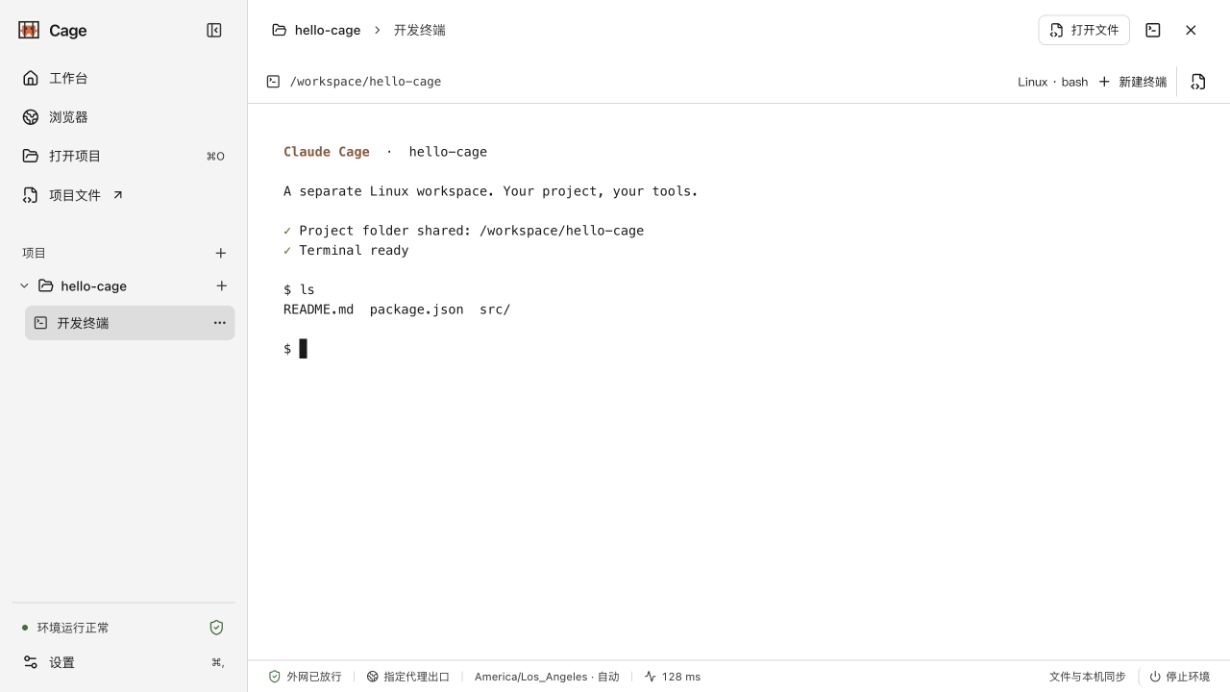
Ejecute Claude Code en la terminal, revise los cambios en el editor y use el navegador Cage para obtener una vista previa de los servicios e iniciar sesión.
 Claude Cage
Mantenga a la señorita Claude en una jaula para que podamos proteger mejor nuestro tiempo juntos.
Claude Cage es una máquina virtual Linux liviana que combina una terminal Linux, un navegador y un editor de archivos en una sola aplicación de escritorio. Sus principales características incluyen:
Descargar aplicación ↓macOS · Windows · Linux
Como usuarios normales que sólo queremos hablar y colaborar con Claude, estamos cansados de configurar instancias de VPS, perfiles de huellas dactilares del navegador y comprobaciones del entorno, mientras nos preocupamos por las prohibiciones de cuentas y las pérdidas financieras. presentamos Claude Cage — una aplicación de escritorio lista para usar: configure su propio proxy de red y administre su entorno aislado, zona horaria, idioma y comprobaciones de entorno en un solo lugar.
Las comprobaciones de red muestran la configuración actual y pruebas de muestra. No pueden garantizar que una cuenta evite las restricciones de la plataforma y no reemplazan una auditoría completa de seguridad de virtualización.
Ejecute Claude Code en la terminal, revise los cambios en el editor y use el navegador Cage para obtener una vista previa de los servicios e iniciar sesión.
Solo se comparten el espacio de trabajo predeterminado y las carpetas de proyectos abiertas explícitamente. El estado de inicio de sesión de Claude, los perfiles del navegador y las claves SSH del host no se importan automáticamente.
La administración de proxy de red incorporada le permite importar suscripciones, seleccionar puntos finales y verificar la IP de salida. El entorno permanece fuera de línea hasta que se superan las comprobaciones críticas. Si el proxy de red no está disponible, no se recurre a una conexión directa como alternativa.
Las herramientas, los archivos y el estado de inicio de sesión persisten en el disco virtual. Las tareas en segundo plano pueden seguir ejecutándose cuando cierras la ventana.
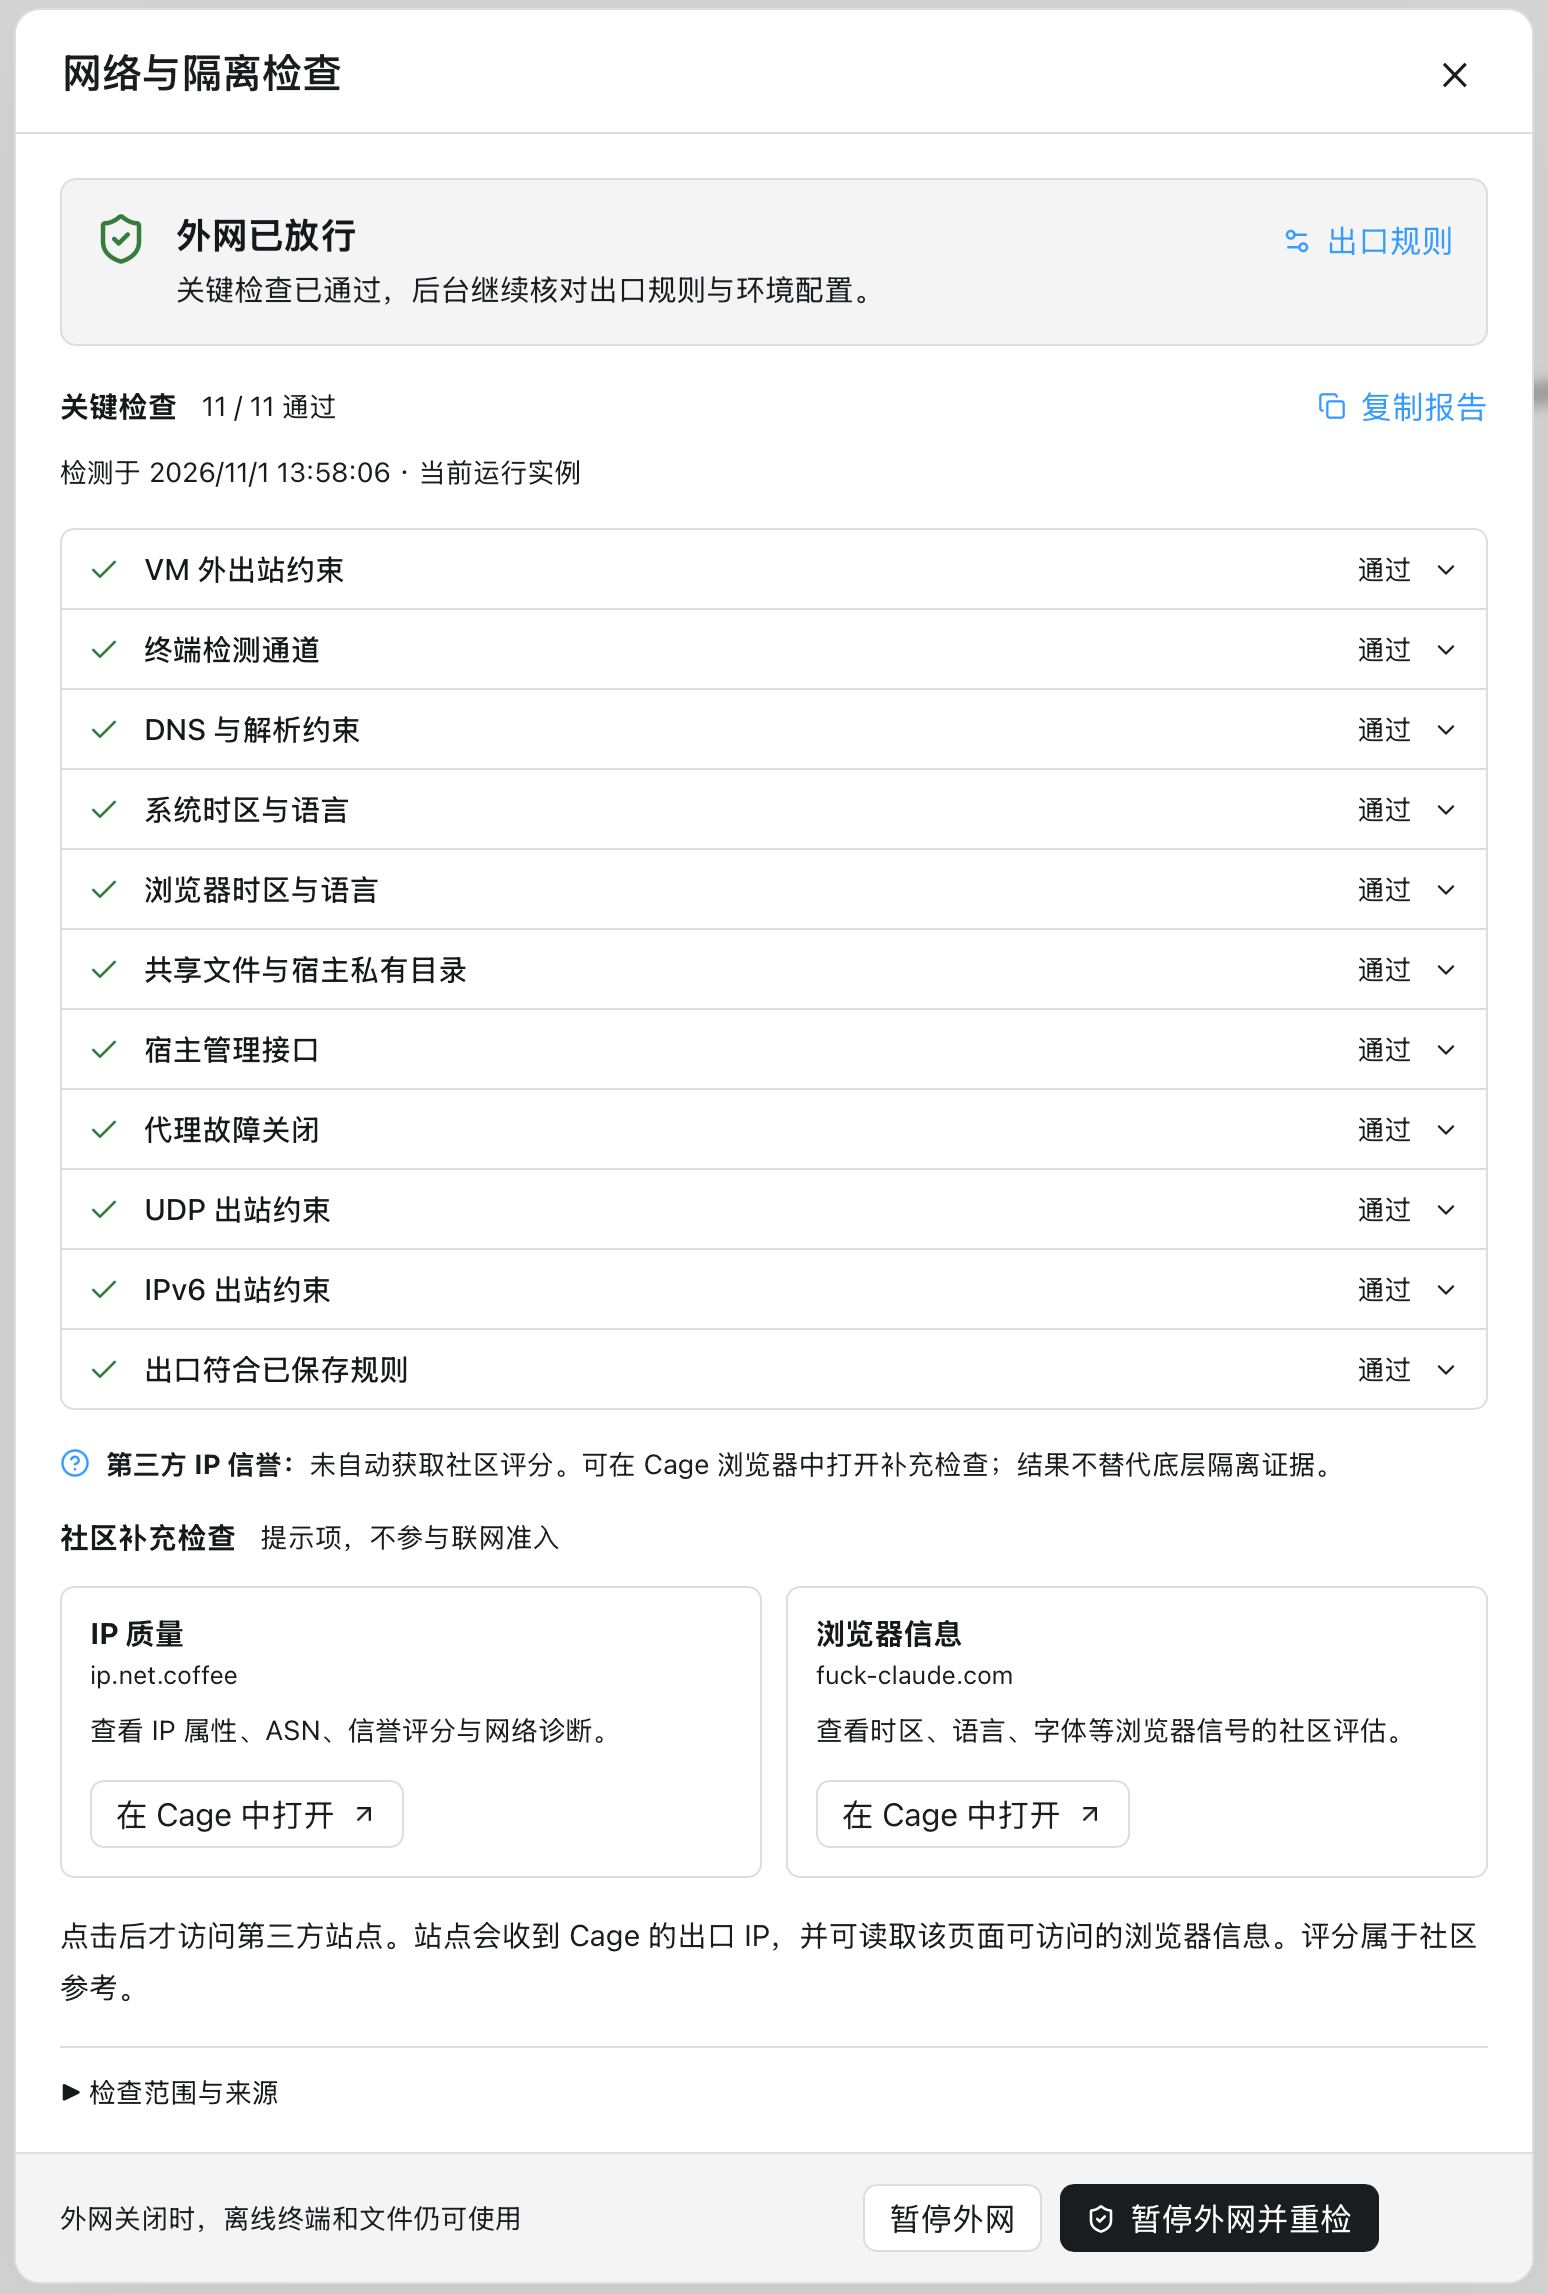
Las comprobaciones de red muestran la configuración actual y pruebas de muestra. No pueden garantizar que una cuenta evite las restricciones de la plataforma y no reemplazan una auditoría completa de seguridad de virtualización.
Envíe esta solicitud a su agente de IA (codex, dsh, workbuddy; probablemente no Claude Code 😁):
Ayúdame a instalar https://github.com/Lee-xeo/Claude-Cage y configurar el proxy de red de Cage para usar el punto final xxx en mi instalación local de Clash.Todo lo que necesita es un punto final de proxy de red confiable. Este proyecto no promueve ningún proveedor de proxy; Puede encontrar un proveedor usted mismo, por ejemplo buscando en el sitio web de Black Error.
En la página de inicio, haga clic en "Configurar red y proxy" y luego en "Agregar fuente". Importe una suscripción YAML de Clash/Mihomo o un archivo YAML local y seleccione un punto final en "Nodos". Si no hay ningún proxy de red disponible, puede seleccionar explícitamente "Descargar esta suscripción a través de la red de host" o importar un archivo local directamente. Luego, administre los puntos finales en 'Configuración → Red y proxy'.
Regrese a la mesa de trabajo y haga clic en "Iniciar entorno Cage". Si la configuración de Git del host necesita protección de seguridad, la aplicación primero explica los efectos. Aplíquelo haciendo clic en "Habilitar protección y continuar". Los compromisos y los pulls para proyectos ordinarios no se ven afectados. Luego, Cage descarga la imagen, instala herramientas y ejecuta comprobaciones de red. Vea el progreso en "Detalles de la operación". Una vez que el entorno esté listo y se pasen las comprobaciones críticas, podrá trabajar en línea. Si falla la verificación, siga las instrucciones para solucionar el problema y vuelva a intentarlo.
Haga clic en 'Abrir proyecto' para seleccionar una carpeta en su equipo, abra una nueva terminal e ingrese claude; luego autorice su propia cuenta en el navegador Cage. También puedes comenzar con el espacio de trabajo predeterminado sin preparar un proyecto. Para conocer los pasos completos, consulte Empezando.
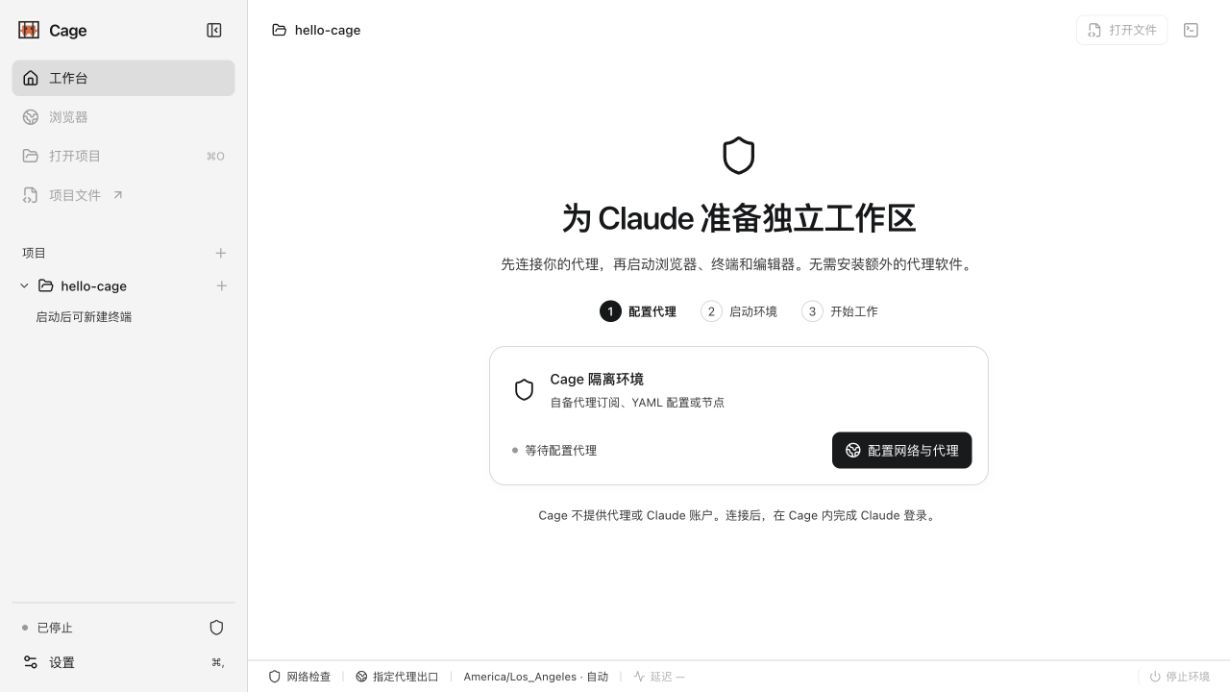
Las ediciones y eliminaciones en proyectos compartidos afectan directamente a los archivos de su equipo. Utilice control de versiones o copias de seguridad. .git y otros metadatos son de sólo lectura de forma predeterminada; realizar confirmaciones de Git en equipo.
Todos los proyectos comparten un entorno Cage, incluidas sus herramientas, cuentas y sistema de archivos Linux. Los proyectos no están aislados unos de otros.
Actualmente, el invitado tiene acceso al TCP IPv4 público a través del proxy de red, y el DNS se envía a través del mismo proxy. Se bloquean las conexiones públicas UDP, IPv6, ICMP y iniciadas por invitados al host o a la red local. Es posible que las herramientas que dependen de estas capacidades no funcionen.
Las comprobaciones de red muestran la configuración actual y pruebas de muestra. No pueden garantizar que una cuenta evite las restricciones de la plataforma y no reemplazan una auditoría completa de seguridad de virtualización.
CLAUDE CAGE · ALPHAEl instalador incluye el banco de trabajo y el núcleo del proxy de red. El uso diario no requiere instalar Go, Node.js, Docker o Clash. El primer lanzamiento aún requiere una conexión a Internet para descargar la imagen de Linux y las herramientas de desarrollo. Cage no proporciona un servicio de proxy de red ni una cuenta Claude.
Descargar aplicación ↓Cage admite macOS, Windows y Linux: Apple Silicon con macOS 14+, Windows 10 22H2 / 11 x64 y Debian 12 / Ubuntu 24.04 x86_64. Windows y Linux siguen en validación. Consulta las notas de cada versión para conocer los paquetes disponibles, las firmas y las pruebas realizadas. Intel Mac, Windows ARM64 y Linux ARM64 aún no son compatibles. macOS · Windows · Linux.
Las actualizaciones de macOS y Windows usan el proxy seleccionado, sin recurrir a una conexión directa. Guarda y detén las tareas antes de instalar. macOS requiere Developer ID del mismo editor y verificación de Apple; Windows requiere una firma Authenticode de confianza y la misma clave pública del editor. La versión preliminar de Windows sin firma y los paquetes Linux se actualizan manualmente. Actualizar y desinstalar.
Notas de la versión y archivos de sumas de comprobación ↗El proyecto está evolucionando rápidamente. Únase al grupo comunitario para compartir comentarios; Los mantenedores de la comunidad son bienvenidos.
Instale, configure un proxy de red y abra su primer proyecto
Solucionar problemas de descargas, inicio, conectividad e inicio de sesión
Aprenda los controles del teclado, la apariencia, la persistencia de datos y el comportamiento de salida
Construya desde la fuente o contribuya con mejoras
Comprender las responsabilidades del módulo y las limitaciones de la red.
Informar un problema reproducible
La jaula se deriva de agent-vm ; la línea de base aguas arriba es 652688aae92c35ce536b9be52262e1cc5ec6e03a. La licencia principal del proyecto es MIT. Los componentes incluidos conservan sus respectivas licencias. Mihomo se distribuye como un ejecutable independiente bajo GPL-3.0. Ver también NOTICE, Licencias de terceros, Fuentes de terceros y procedencia noVNC. La descripción del proyecto upstream se conserva en el LÉAME ascendente.