Travaillez dans une seule fenêtre.
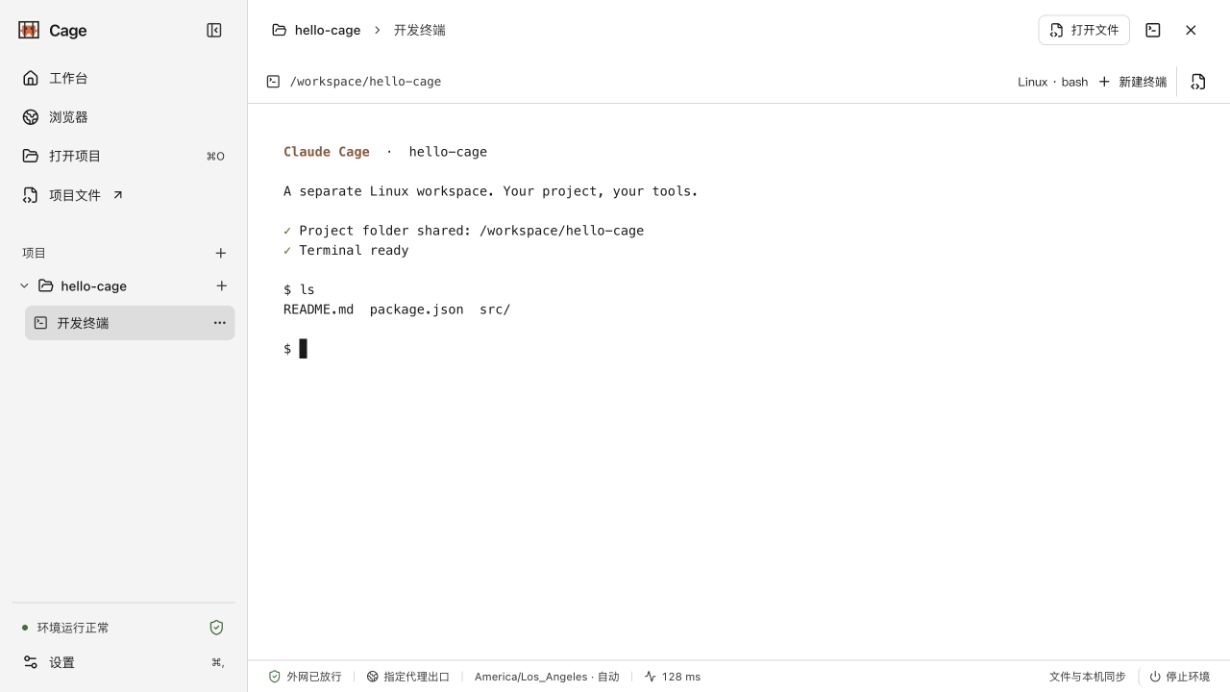
Exécutez Claude Code dans le terminal, examinez les modifications dans l'éditeur et utilisez le navigateur Cage pour prévisualiser les services et vous connecter.
 Claude Cage
Gardez Miss Claude dans une cage pour que nous puissions mieux protéger notre temps ensemble
Claude Cage est une machine virtuelle Linux légère qui combine un terminal Linux, un navigateur et un éditeur de fichiers dans une seule application de bureau. Ses principales caractéristiques comprennent :
Télécharger l’application ↓macOS · Windows · Linux
En tant qu'utilisateurs ordinaires qui souhaitent simplement parler et collaborer avec Claude, nous en avons assez de configurer des instances VPS, des profils d'empreintes digitales de navigateur et des contrôles d'environnement, tout en nous inquiétant des interdictions de compte et des pertes financières. Nous présentons Claude Cage — une application de bureau prête à l'emploi : configurez votre propre proxy réseau et gérez votre environnement isolé, votre fuseau horaire, votre langue et vos contrôles d'environnement en un seul endroit.
Les vérifications du réseau montrent la configuration actuelle et des échantillons de preuves. Ils ne peuvent pas garantir qu’un compte évitera les restrictions de la plateforme et ne remplacent pas un audit complet de sécurité de la virtualisation.
Exécutez Claude Code dans le terminal, examinez les modifications dans l'éditeur et utilisez le navigateur Cage pour prévisualiser les services et vous connecter.
Seuls l'espace de travail par défaut et les dossiers de projet explicitement ouverts sont partagés. L'état de connexion Claude de l'hôte, les profils de navigateur et les clés SSH ne sont pas importés automatiquement.
La gestion intégrée du proxy réseau vous permet d'importer des abonnements, de sélectionner des points de terminaison et de vérifier l'adresse IP de sortie. L'environnement reste hors ligne jusqu'à ce que les vérifications critiques soient réussies. Si le proxy réseau n'est pas disponible, il n'est pas possible de recourir à une connexion directe.
Les outils, les fichiers et l'état de connexion persistent sur le disque virtuel. Les tâches en arrière-plan peuvent continuer à s'exécuter lorsque vous fermez la fenêtre.
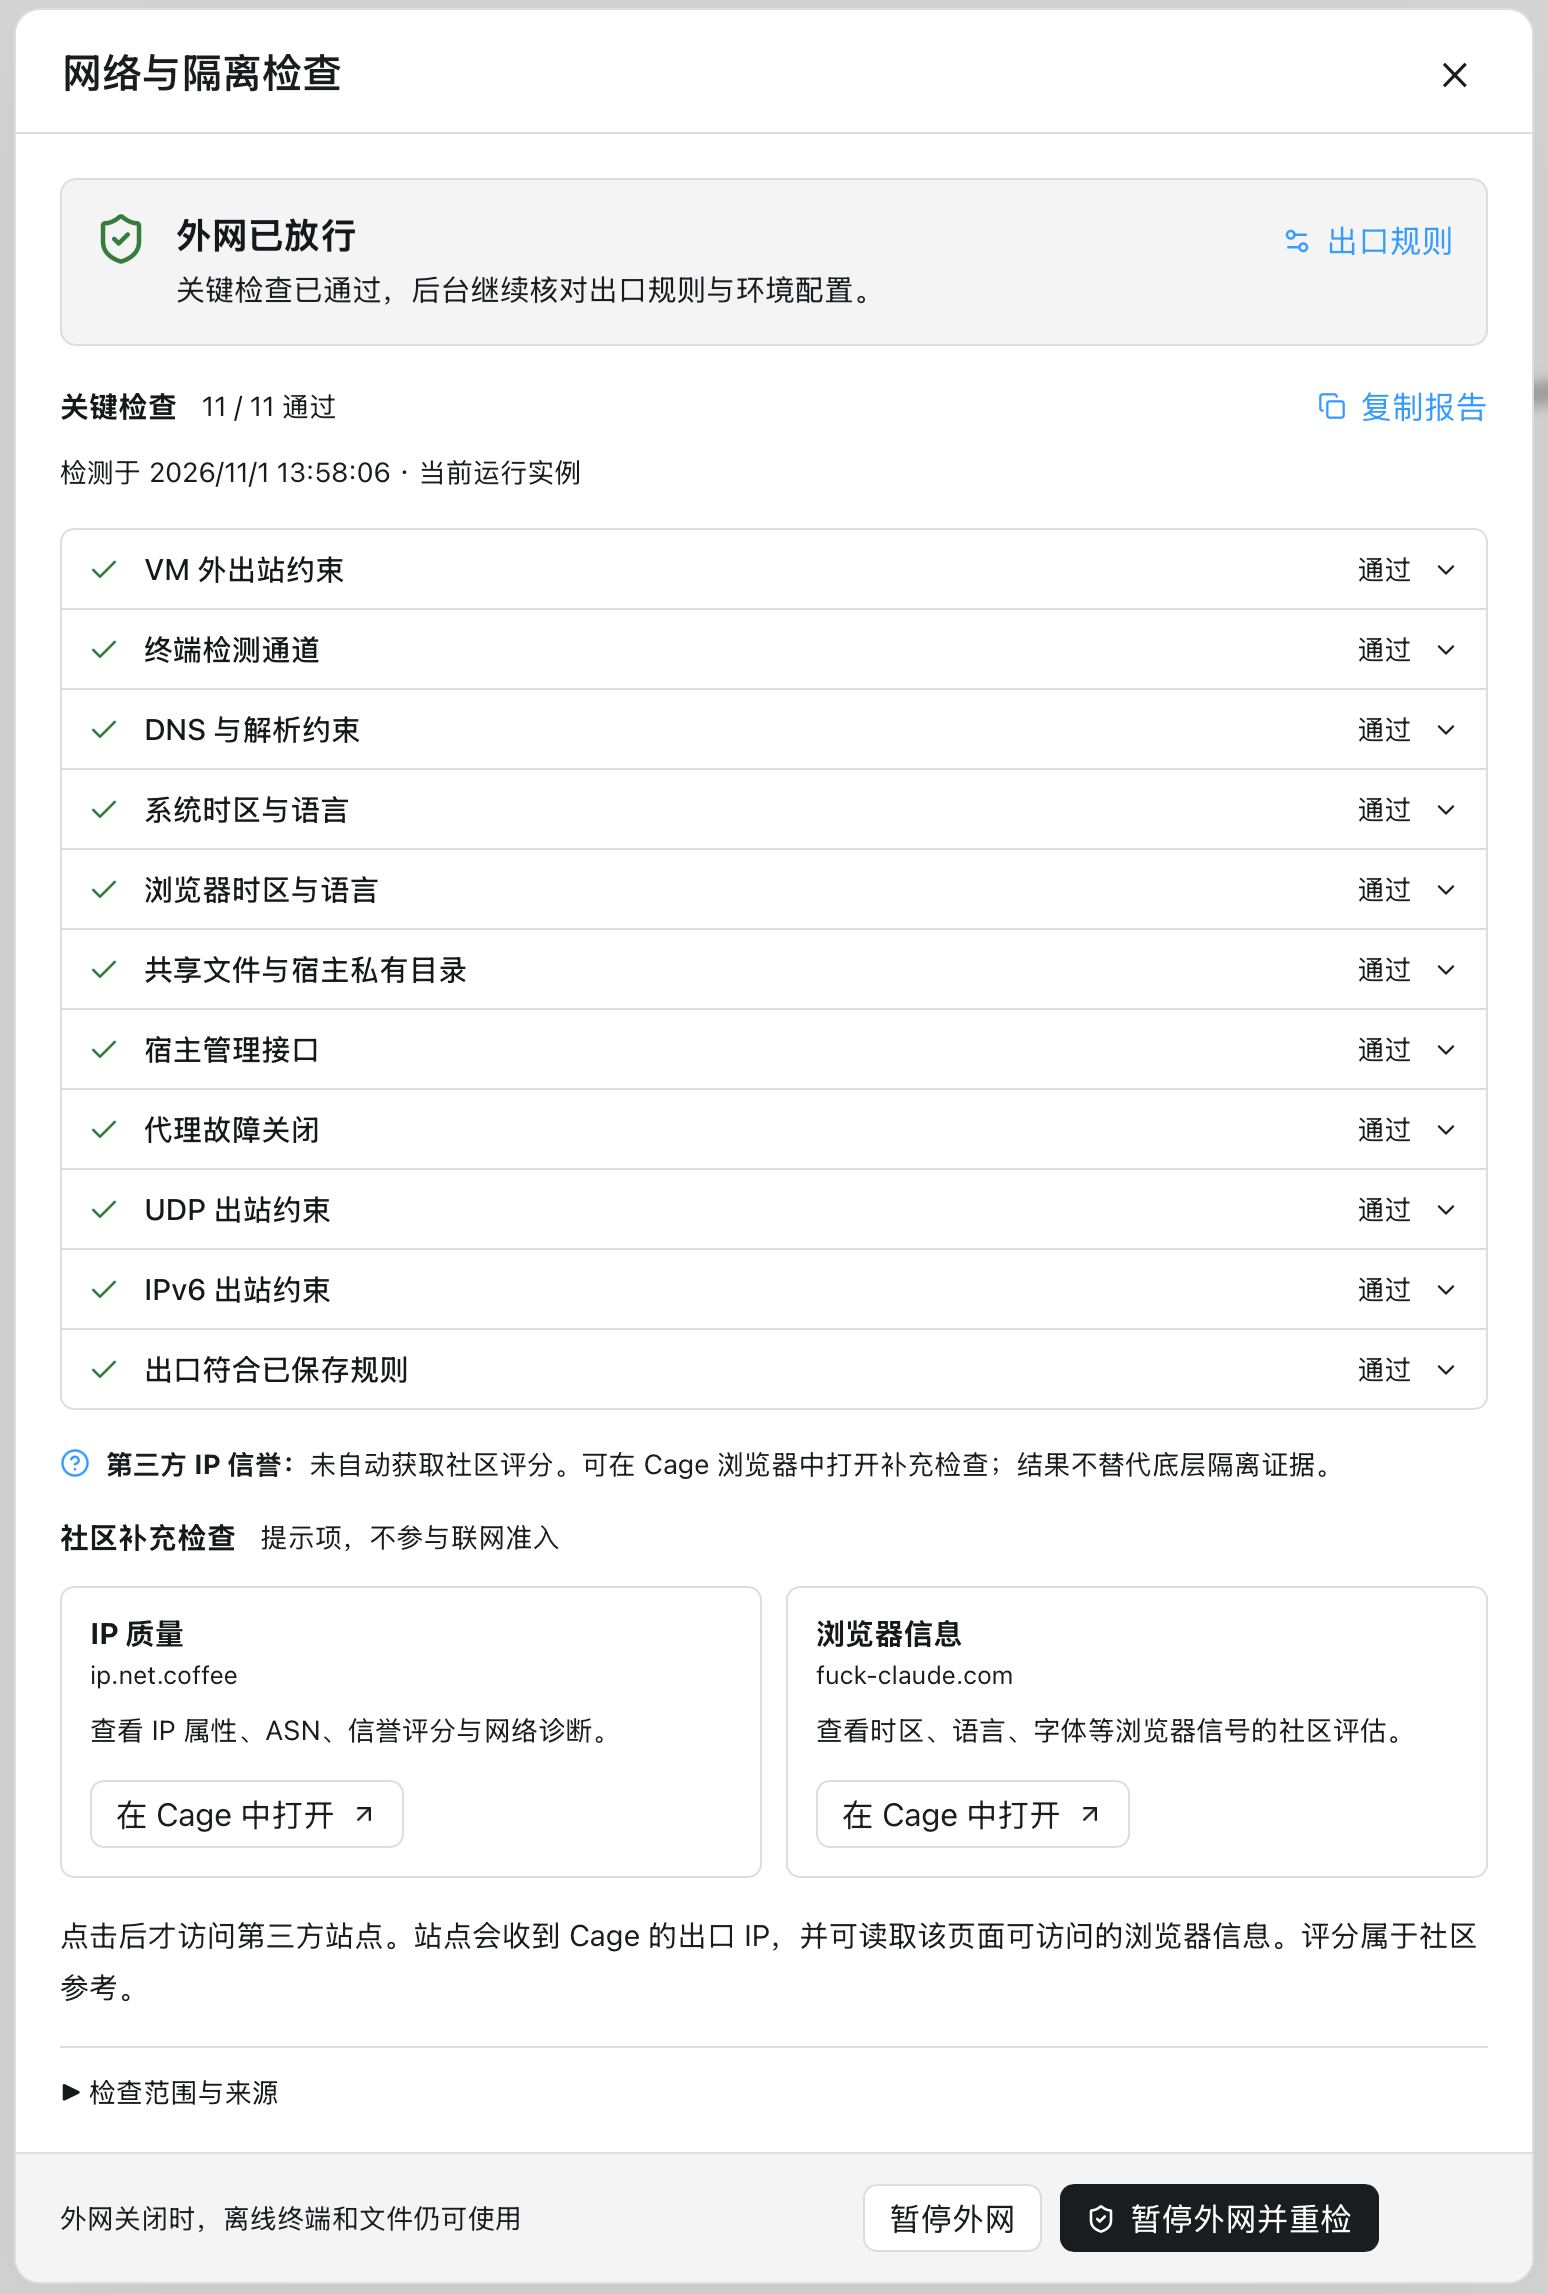
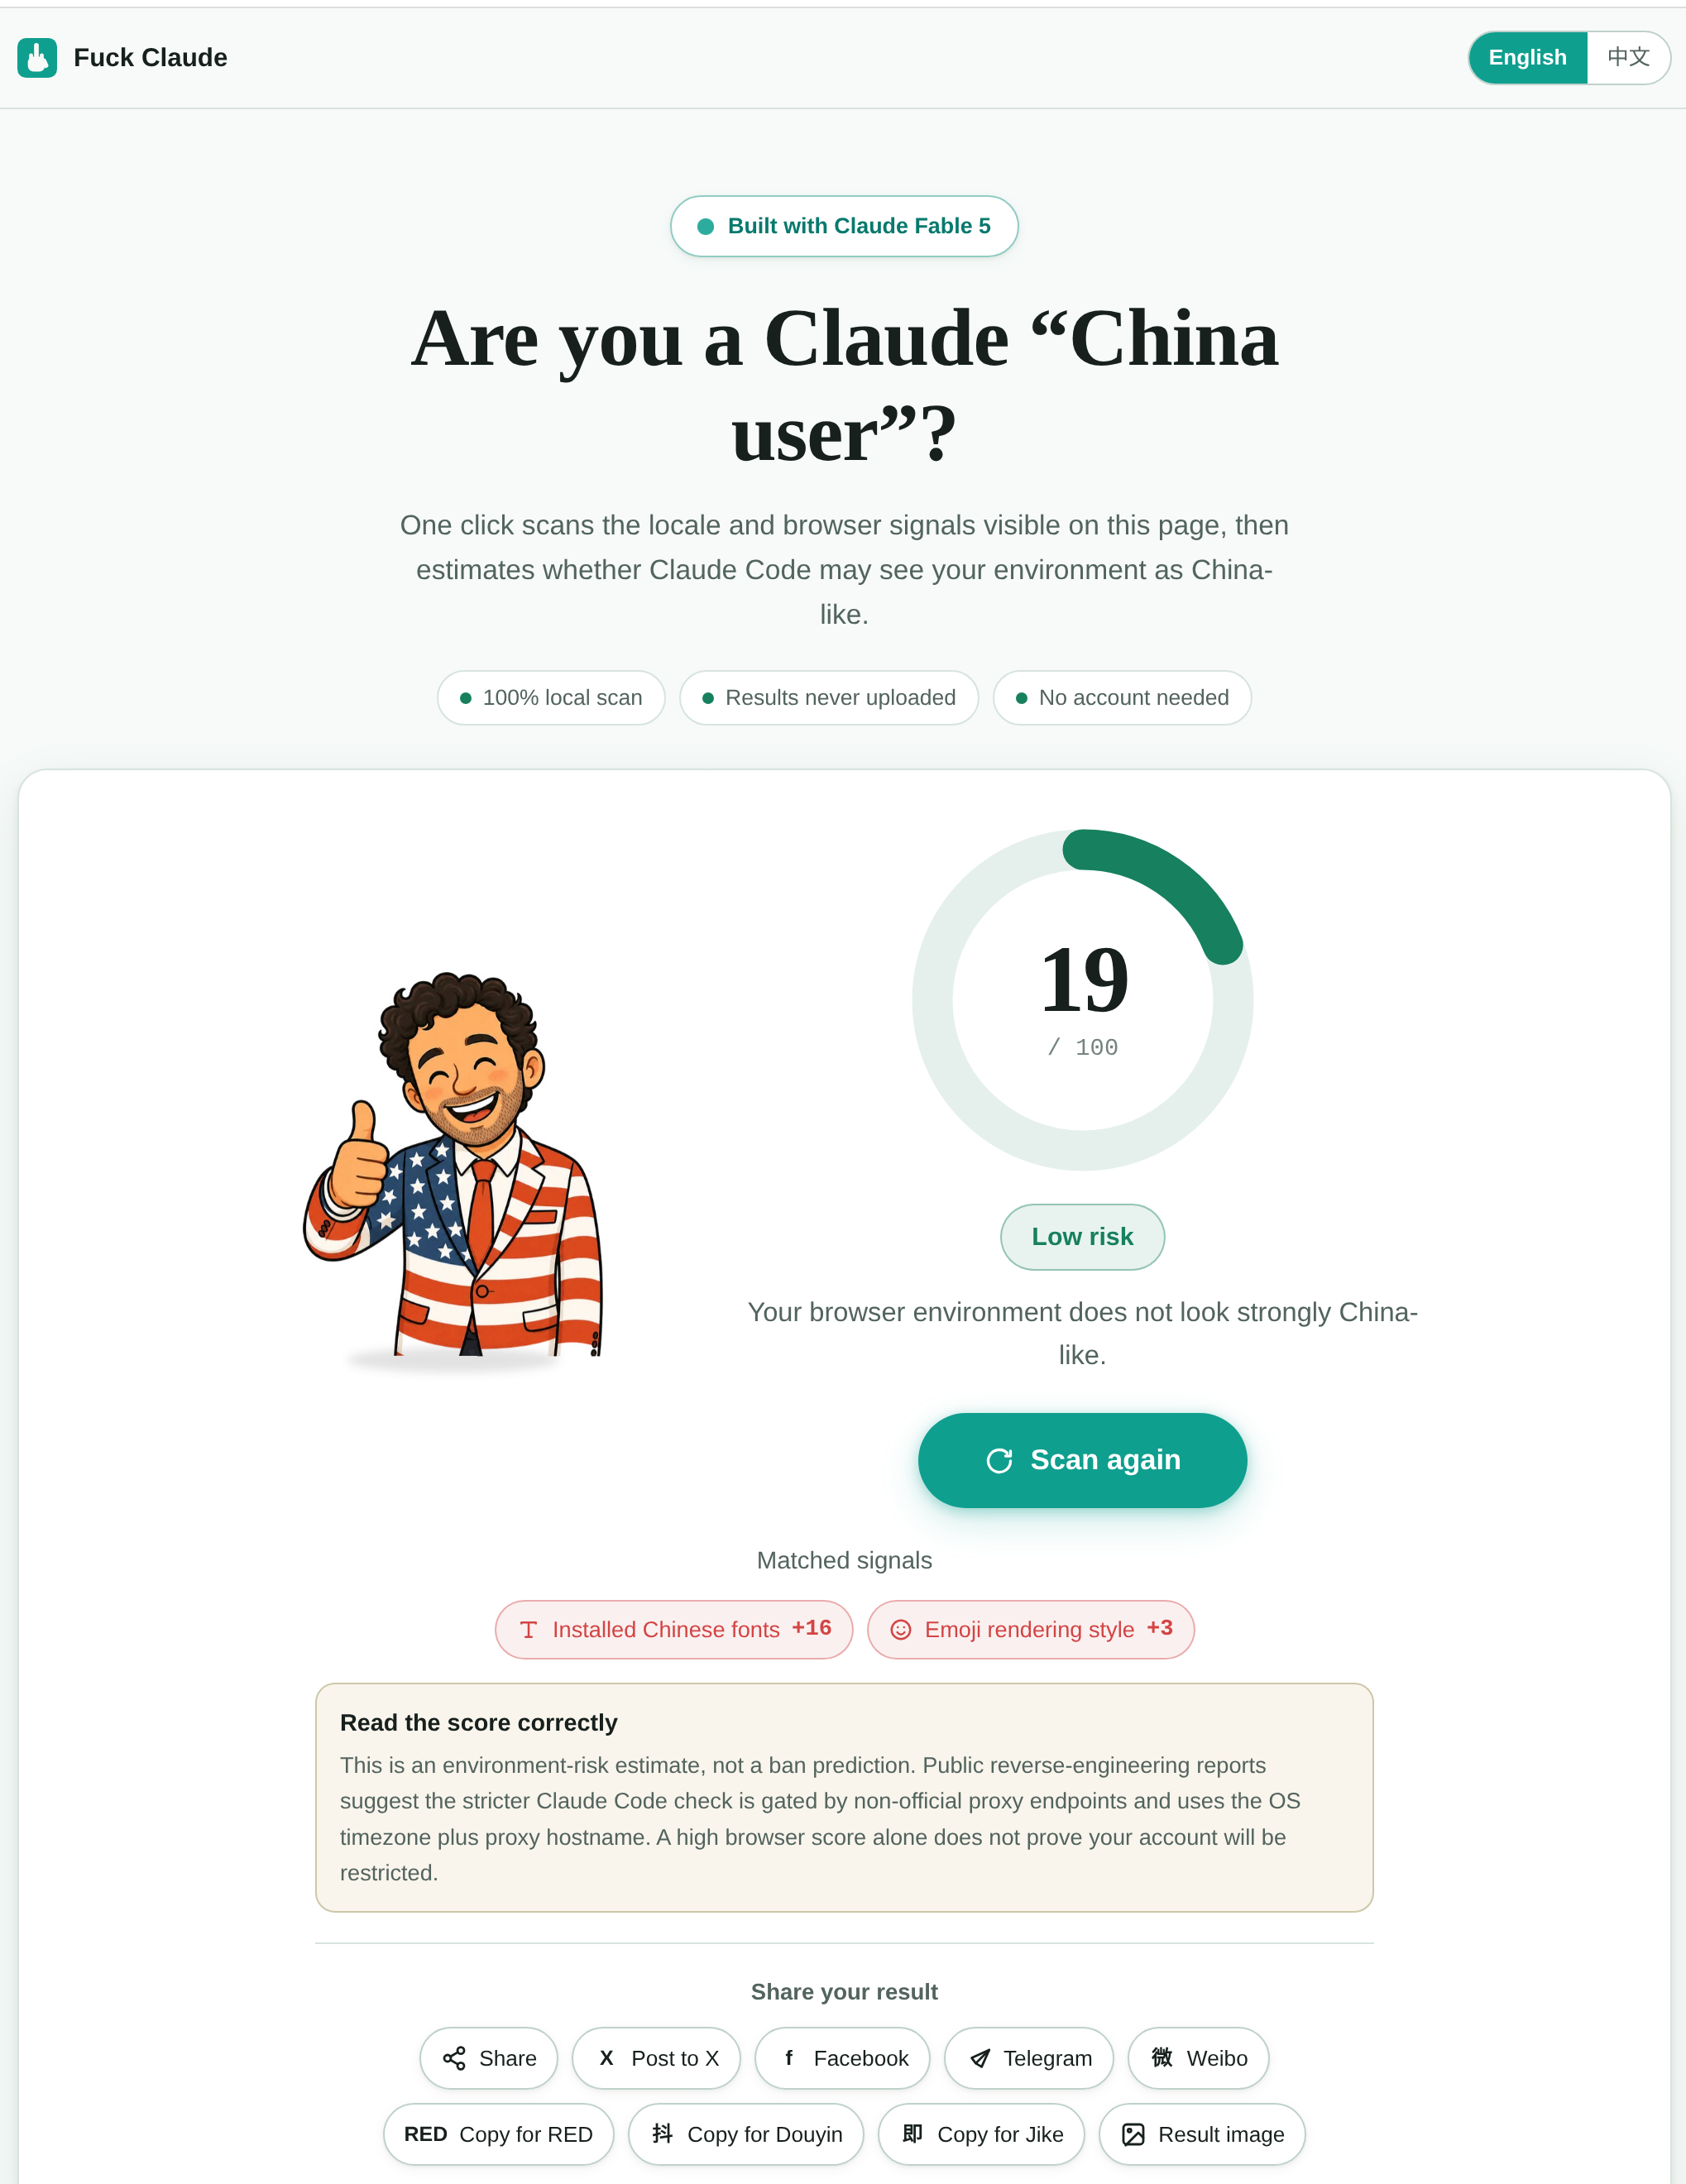
Les vérifications du réseau montrent la configuration actuelle et des échantillons de preuves. Ils ne peuvent pas garantir qu’un compte évitera les restrictions de la plateforme et ne remplacent pas un audit complet de sécurité de la virtualisation.
Envoyez cette demande à votre agent IA (codex, dsh, workbuddy — probablement pas Claude Code 😁) :
Aide-moi à installer https://github.com/Lee-xeo/Claude-Cage et configurez le proxy réseau de Cage pour utiliser le point de terminaison xxx dans mon installation Clash locale.Tout ce dont vous avez besoin est un point de terminaison proxy réseau fiable. Ce projet ne fait la promotion d'aucun fournisseur de proxy ; vous pouvez trouver un fournisseur vous-même, par exemple en recherchant le site Web Black Error.
Sur la page d'accueil, cliquez sur « Configurer le réseau et le proxy », puis sur « Ajouter une source ». Importez un abonnement YAML Clash/Mihomo ou un fichier YAML local et sélectionnez un point de terminaison sous « Nœuds ». Si aucun proxy réseau n'est disponible, vous pouvez sélectionner explicitement « Télécharger cet abonnement via le réseau hôte » ou importer directement un fichier local. Plus tard, gérez les points de terminaison sous « Paramètres → Réseau et proxy ».
Revenez à l’atelier et cliquez sur « Démarrer l’environnement Cage ». Si la configuration Git de l'hôte nécessite une protection de sécurité, l'application explique d'abord les effets. Appliquez-le en cliquant sur « Activer la protection et continuer ». Les commits et les pulls pour les projets ordinaires ne sont pas affectés. Cage télécharge ensuite l'image, installe les outils et exécute des vérifications du réseau. Consultez la progression sous « Détails de l’opération ». Une fois l’environnement prêt et les vérifications critiques réussies, vous pouvez travailler en ligne. Si une vérification échoue, suivez les instructions pour résoudre le problème et réessayez.
Cliquez sur « Ouvrir le projet » pour sélectionner un dossier sur votre ordinateur, ouvrez un nouveau terminal et entrez claude; puis autorisez votre propre compte dans le navigateur Cage. Vous pouvez également commencer avec l'espace de travail par défaut sans préparer de projet. Pour les étapes complètes, voir Commencer.
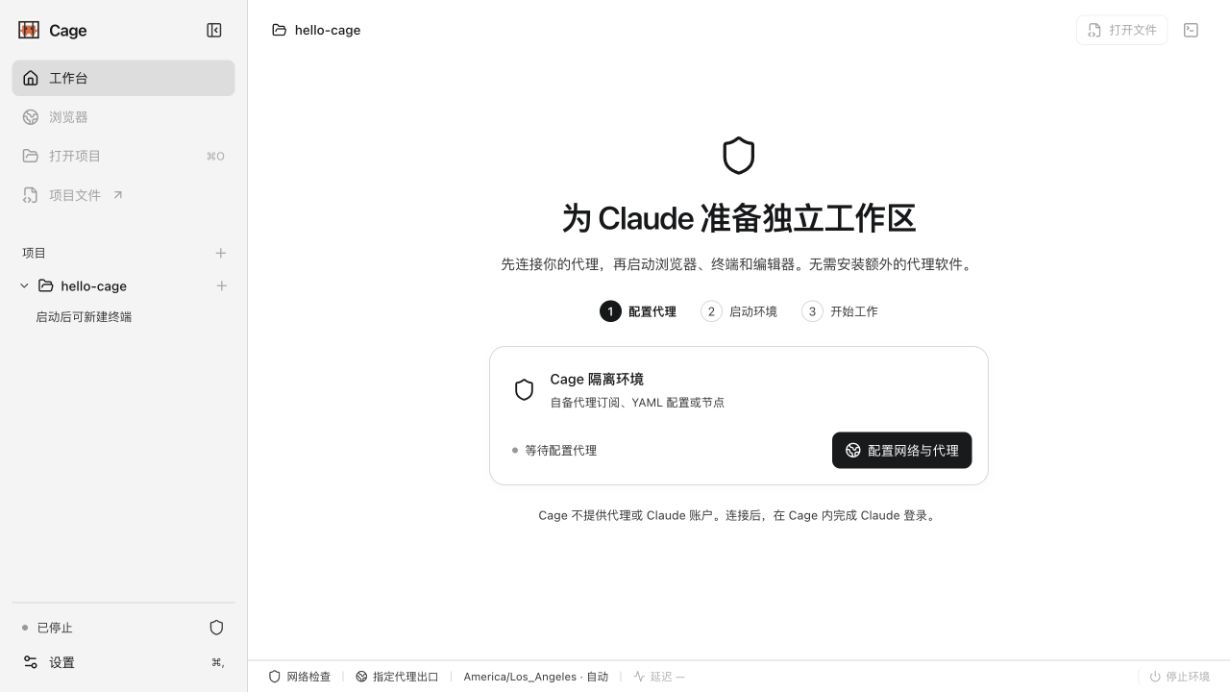
Les modifications et suppressions dans les projets partagés affectent directement les fichiers sur votre ordinateur. Utilisez le contrôle de version ou les sauvegardes. .git et les autres métadonnées sont en lecture seule par défaut ; effectuer les commits Git sur l’ordinateur hôte.
Tous les projets partagent un environnement Cage, y compris ses outils, ses comptes et son système de fichiers Linux. Les projets ne sont pas isolés les uns des autres.
L'invité a actuellement accès au TCP IPv4 public via le proxy réseau, le DNS étant envoyé via le même proxy. Les connexions publiques UDP, IPv6, ICMP et initiées par l'invité à l'hôte ou au réseau local sont bloquées. Les outils qui dépendent de ces capacités peuvent ne pas fonctionner.
Les vérifications du réseau montrent la configuration actuelle et des échantillons de preuves. Ils ne peuvent pas garantir qu’un compte évitera les restrictions de la plateforme et ne remplacent pas un audit complet de sécurité de la virtualisation.
CLAUDE CAGE · ALPHALe programme d'installation comprend le workbench et le noyau du proxy réseau. Une utilisation quotidienne ne nécessite pas l'installation de Go, Node.js, Docker ou Clash. Le premier lancement nécessite toujours une connexion Internet pour télécharger l’image Linux et les outils de développement. Cage ne fournit ni service proxy réseau ni compte Claude.
Télécharger l’application ↓Cage prend en charge macOS, Windows et Linux : Apple Silicon avec macOS 14+, Windows 10 22H2 / 11 x64 et Debian 12 / Ubuntu 24.04 x86_64. Windows et Linux sont encore en cours de validation. Consultez les notes de version pour les paquets disponibles, les signatures et les tests réalisés. Intel Mac, Windows ARM64 et Linux ARM64 ne sont pas encore pris en charge. macOS · Windows · Linux.
Les mises à jour macOS et Windows passent par le proxy choisi, sans connexion directe de secours. Enregistrez et arrêtez les tâches avant l’installation. macOS exige une signature Developer ID du même éditeur et la vérification Apple ; Windows exige une signature Authenticode de confiance et la même clé publique de l’éditeur. La version préliminaire Windows non signée et Linux se mettent à jour manuellement. Mise à jour et désinstallation.
Notes de version et fichiers de sommes de contrôle ↗Le projet évolue rapidement. Rejoignez le groupe communautaire pour partager vos commentaires ; les responsables de la communauté sont les bienvenus.
Installez, configurez un proxy réseau et ouvrez votre premier projet
Dépanner les téléchargements, le démarrage, la connectivité et la connexion
Apprenez les commandes du clavier, l'apparence, la persistance des données et le comportement de sortie
Construire à partir des sources ou apporter des améliorations
Comprendre les responsabilités du module et les contraintes du réseau
Signaler un problème reproductible
La cage est dérivée de agent-vm ; la ligne de base en amont est 652688aae92c35ce536b9be52262e1cc5ec6e03a. La licence principale du projet est MIT. Les composants groupés conservent leurs licences respectives. Mihomo est distribué sous forme d'exécutable distinct sous GPL-3.0. Voir aussi NOTICE, Licences tierces, Sources tierces et provenance noVNC. La description du projet en amont est conservée dans le README en amont.